Корпоративное управление ИИ в конце 2026 года: правила GPAI Закона ЕС об ИИ, SOC2 и API с нулевым хранением данных
С вступлением в полную силу правил прозрачности для моделей общего назначения (GPAI) и требований к локализации данных в 2026 году технические директора перестраивают архитектуру использования облачных API и локальных открытых моделей в регулируемых отраслях.
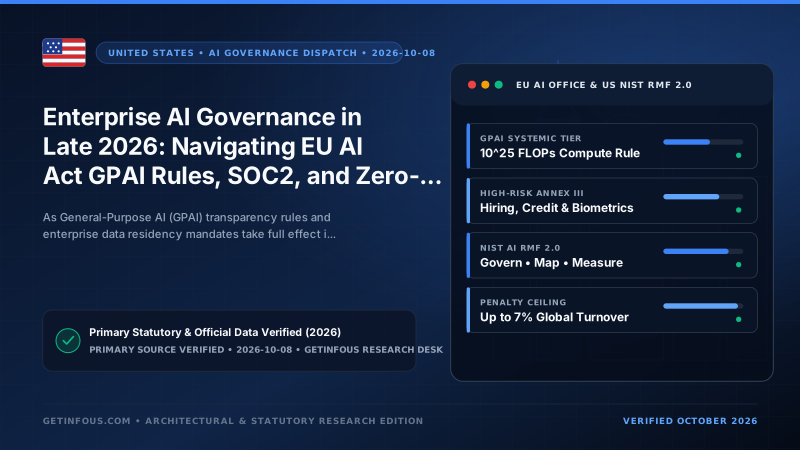
По мере сближения сроков правоприменения Закона Европейского союза об искусственном интеллекте (EU AI Act) и обновлённого стандарта управления рисками ИИ NIST США в конце 2026 года инженерные и юридические департаменты кардинально меняют правила закупки, аудита и развёртывания базовых моделей. Для технологических компаний, работающих в Северной Америке, Европе и Азиатско-Тихоокеанском регионе, комплаенс напрямую определяет, может ли рабочая нагрузка использовать публичный бессерверный API, региональный облачный VPC-эндпоинт или требует собственной инфраструктуры с открытыми весами.
В рамках поэтапного внедрения EU AI Act поставщики моделей ИИ общего назначения (GPAI) — особенно моделей с системным риском и вычислительным бюджетом обучения свыше $10^{25}$ FLOPs — обязаны публиковать техническую документацию, сводки об обучающих данных, политику соблюдения авторских прав и отчёты об adversarial red-teaming. Компании, внедряющие эти модели в финансах, здравоохранении (HIPAA), HR и юриспруденции, обязаны обеспечить контроль с участием человека (human-in-the-loop), журналирование аудита и объяснимость решений.
С инженерной точки зрения главным критерием выбора поставщика стали соглашения о нулевом удержании данных (Zero Data Retention, ZDR) и региональная резидентность данных. Корпоративные тарифы OpenAI, Anthropic, Google Cloud Vertex AI, AWS Bedrock и Azure OpenAI теперь предоставляют контрактные гарантии ZDR. Одновременно резко выросло внедрение открытых моделей под лицензиями Apache 2.0 и MIT (Qwen3, Mistral Large, DeepSeek V3/R1, Gemma 3): развёртывание на выделенных GPU-узлах внутри собственного VPC с помощью vLLM или TensorRT-LLM гарантирует, что данные клиентов никогда не покидают периметр безопасности компании.
Для автоматизации комплаенса в мультимодельных средах предприятия внедряют централизованные ИИ-шлюзы (AI Gateways), которые очищают персональные данные (PII) до отправки во внешние API, ведут неизменяемые криптографические журналы аудита и контролируют лимиты токенов по отделам.
Every dispatch published by the GetInfoUs Research Desk is cross-checked against primary government statutes, official provider documentation, and reproducible benchmark datasets before publication.
Related reading
Benchmark scores, token prices, and rate limits evolve rapidly as AI labs release model updates. Always verify current specifications and pricing on the official provider documentation.