Governance Aziendale dell'IA a Fine 2026: Regole GPAI dell'EU AI Act, SOC2 e API Zero-Data-Retention
Con la piena entrata in vigore delle norme sulla trasparenza per l'IA per finalità generali (GPAI) e dei vincoli di residenza dei dati nel 2026, i CTO stanno ristrutturando il deployment di API proprietarie e modelli open-weights self-hosted nei settori regolamentati.
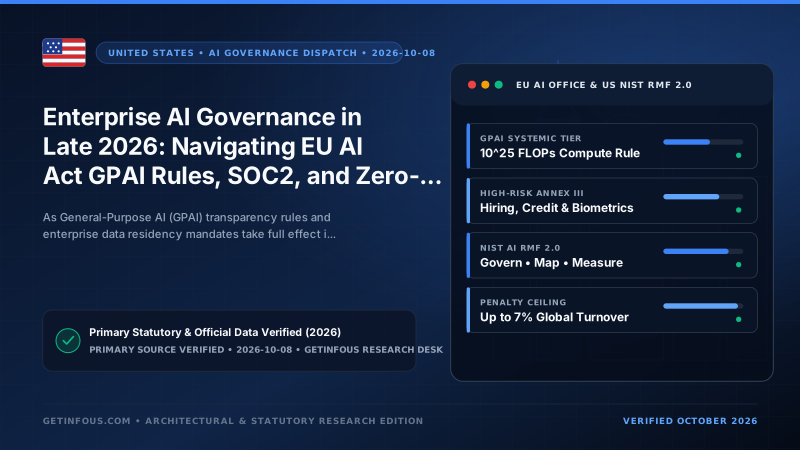
Con il convergere delle scadenze applicative dell'Artificial Intelligence Act dell'Unione Europea (EU AI Act) e degli standard aggiornati del NIST AI Risk Management Framework statunitense alla fine del 2026, i team legali e di ingegneria aziendale stanno ripensando radicalmente il modo in cui i modelli fondazionali vengono acquisiti, sottoposti ad audit e distribuiti in produzione. Per le aziende software che operano tra Nord America, Europa e Asia-Pacifico, la conformità normativa non è più una semplice verifica post-rilascio, ma determina direttamente se un carico di lavoro può utilizzare un'API serverless pubblica, richiede un endpoint VPC cloud regionale o deve girare su infrastruttura open-weights self-hosted.
Nell'ambito dell'attuazione graduale dell'EU AI Act, gli obblighi relativi ai modelli di IA per finalità generali (GPAI) — in particolare quelli con rischio sistemico e calcolo di addestramento superiore a $10^{25}$ FLOPs — impongono ai fornitori di pubblicare documentazione tecnica standardizzata, riepiloghi dei dati di training, politiche sul diritto d'autore e valutazioni di red-teaming. Le aziende che integrano questi modelli in settori ad alto impatto come servizi finanziari, triage sanitario (HIPAA), risorse umane e analisi legale devono garantire supervisione umana (human-in-the-loop), registri di audit e spiegabilità algoritmica.
Sul piano ingegneristico, gli accordi di Zero Data Retention (ZDR) e la residenza regionale dei dati sono diventati il criterio decisivo nella selezione dei fornitori. I piani API enterprise di OpenAI, Anthropic, Google Cloud Vertex AI, AWS Bedrock e Azure OpenAI offrono ormai garanzie contrattuali ZDR. Parallelamente, l'adozione di modelli open-weights rilasciati con licenze permissive Apache 2.0 e MIT (come Qwen3, Mistral Large, DeepSeek V3/R1 e Gemma 3) è cresciuta rapidamente: l'esecuzione su nodi GPU dedicati all'interno della propria Virtual Private Cloud tramite vLLM o TensorRT-LLM assicura che nessun dato dei clienti esca dal perimetro di sicurezza aziendale.
Per semplificare la conformità nelle architetture multi-modello, le imprese leader adottano gateway IA centralizzati (AI Gateways) per applicare l'oscuramento automatico dei dati personali (PII), mantenere log di audit crittografici immutabili e imporre tetti di spesa per i token di ciascun dipartimento.
Every dispatch published by the GetInfoUs Research Desk is cross-checked against primary government statutes, official provider documentation, and reproducible benchmark datasets before publication.
Related reading
Benchmark scores, token prices, and rate limits evolve rapidly as AI labs release model updates. Always verify current specifications and pricing on the official provider documentation.