Gouvernance de l’IA en entreprise fin 2026 : AI Act européen (GPAI), SOC2 et API sans conservation de données
Avec l’entrée en vigueur des règles GPAI de l’AI Act européen et des normes NIST en 2026, les directions techniques restructurent le déploiement des API propriétaires et des modèles à poids ouverts.
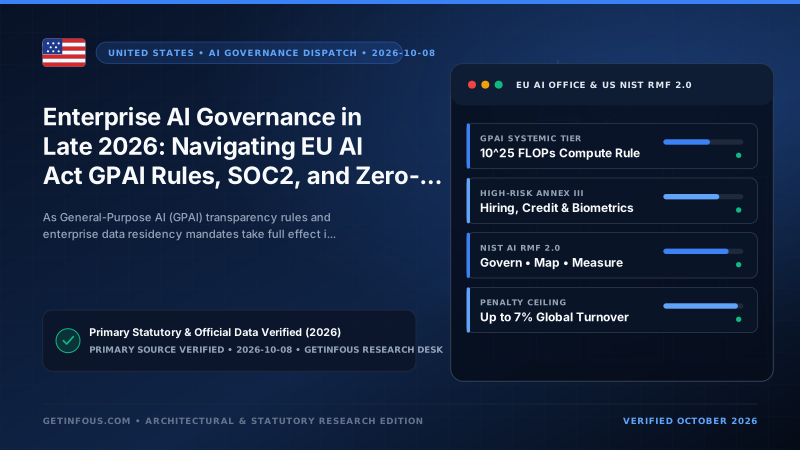
Alors que les échéances réglementaires du règlement européen sur l'intelligence artificielle (EU AI Act) et du cadre de gestion des risques du NIST américain convergent fin 2026, les équipes techniques et juridiques redéfinissent l'architecture de déploiement des modèles de langage. Pour les entreprises opérant dans des secteurs réglementés, la conformité détermine directement le choix entre une API cloud publique, un déploiement VPC régional ou l'auto-hébergement de modèles à poids ouverts.
Les accords de non-conservation des données (Zero Data Retention, ZDR) et la résidence souveraine des données sont devenus indispensables pour les charges de travail soumises au RGPD, à DORA ou à HIPAA. Parallèlement, les modèles à poids ouverts sous licences permissives Apache 2.0 et MIT (tels que Qwen3, Mistral Large et DeepSeek V3/R1) permettent d'exécuter l'inférence sur des clusters GPU privés via vLLM ou TensorRT-LLM sans qu'aucune donnée sensible ne quitte le périmètre de sécurité de l'entreprise.
L'adoption de passerelles IA centralisées (AI Gateways) permet en outre d'automatiser le masquage des données personnelles (PII), de maintenir des journaux d'audit immuables et d'assurer la continuité de service multi-fournisseurs.
Chaque dépêche publiée par l'équipe de recherche GetInfoUs est recoupée avec les textes officiels, la documentation des fournisseurs et des jeux de données reproductibles avant publication.
Related reading
Les scores de benchmarks, tarifs par token et limites évoluent rapidement. Vérifiez toujours les spécifications actuelles sur la documentation officielle du fournisseur.