2026 年末企业 AI 治理指南:应对欧盟 AI 法案 GPAI 规则、SOC2 与零数据留存 API
随着 2026 年通用人工智能(GPAI)透明度规则与企业数据驻留法规全面生效,首席技术官们正在重构受监管行业中闭源 API 与自托管开源模型的部署架构。
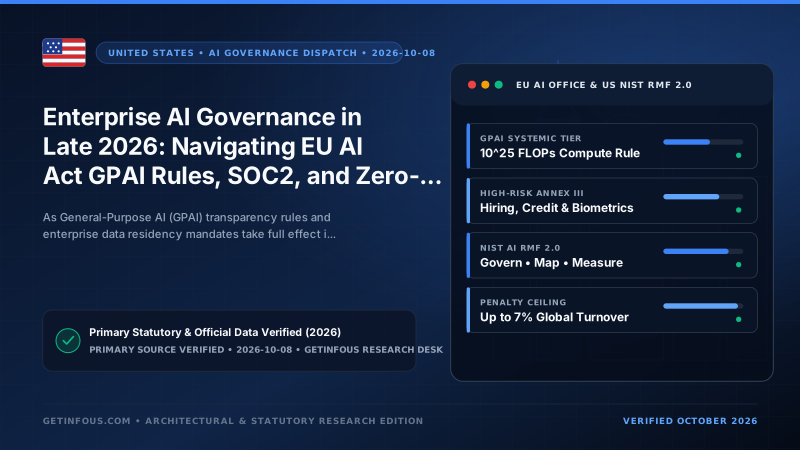
随着欧盟《人工智能法案》(EU AI Act)的执法时间表与美国更新版 NIST AI 风险管理框架标准在 2026 年末交汇,企业工程与法务团队正在全面重构基础模型的采购、审计与生产部署流程。对于跨北美、欧洲和亚太司法管辖区运营的软件企业而言,合规已不再是上线后的法务清单,而是直接决定了业务负载究竟可以使用公共无服务器 API、区域云 VPC 终端节点,还是必须运行在自托管的开源权重基础设施之上。
在欧盟 AI 法案的分阶段实施下,针对通用人工智能(GPAI)模型(尤其是训练算力超过 $10^{25}$ FLOPs 的系统性风险模型)的法规要求供应商发布标准化技术文档、训练数据摘要、版权合规政策以及对抗性红队测试报告。在金融服务、医疗分诊(HIPAA)、人力资源筛选和法律文档分析等高影响领域部署这些模型的下游企业,则必须满足人工监督、审计日志记录和算法可解释性等合规要求。
在实际工程落地中,数据隐私与零数据留存(Zero Data Retention, ZDR)协议已成为供应商选型的核心分水岭。OpenAI、Anthropic、Google Cloud Vertex AI、AWS Bedrock 和 Azure OpenAI 的企业级 API 均已提供合同级 ZDR 保障,确保提示词与生成内容绝不写入持久化存储或用于模型训练。与此同时,基于 Apache 2.0 和 MIT 宽松许可证发布的开源权重模型(如 Qwen3、Mistral Large、DeepSeek V3/R1 和 Gemma 3)加速普及——企业利用 vLLM、SGLang 或 TensorRT-LLM 在私有云(VPC)专属 GPU 节点上部署模型,即可实现客户数据 100% 不出企业安全边界。
为了简化多模型架构下的合规管理,领先企业正广泛采用集中式 AI 网关代理(AI Gateway),在请求发往外部 API 前自动执行个人敏感信息(PII)脱敏、维护不可篡改的加密审计日志,并在不同区域云节点之间实现无缝故障切换。
Every dispatch published by the GetInfoUs Research Desk is cross-checked against primary government statutes, official provider documentation, and reproducible benchmark datasets before publication.
Related reading
Benchmark scores, token prices, and rate limits evolve rapidly as AI labs release model updates. Always verify current specifications and pricing on the official provider documentation.